Большинство советов о паролях устарели лет на десять. «Меняйте каждые три месяца», «обязательно добавьте спецсимвол», «замените o на 0» — всё это либо не помогает, либо делает хуже. Хуже того, сам перебор пароля давно не главная угроза: аккаунты чаще угоняют не подбором, а чужой утечкой. Разбираемся, как пароли ломают на самом деле, что делает их по-настоящему стойкими и как придумать такой, который не придётся менять годами.
Генератор паролей от Neorank
Случайные пароли, произносимые комбинации и парольные фразы. Криптостойкий алгоритм Web Crypto, всё считается в браузере.
Открыть инструментКак пароли ломают на самом деле
Прежде чем придумывать пароль, полезно понять, от чего именно вы защищаетесь. Способов четыре, и они очень разные по опасности.
1. Чужая утечка и подстановка учётных данных
Самый массовый сценарий, и он вообще не про стойкость вашего пароля. Ломают не вас — ломают форум, интернет-магазин или сервис, где вы регистрировались пять лет назад. База логинов и паролей утекает, и дальше начинается автоматика: те же пары «почта — пароль» подставляют в почту, банк, маркетплейсы, госуслуги. Приём называется подстановкой учётных данных.
Ключевой вывод: если вы используете один пароль на нескольких сайтах, его надёжность не имеет значения. Хоть шестьдесят случайных символов — утечка на слабом сайте открывает все остальные.
2. Словарный перебор
Злоумышленник берёт не случайные комбинации, а списки реальных паролей из прошлых утечек, отсортированные по частоте. Плюс типовые модификации: добавить год в конец, заменить a на @, поставить восклицательный знак. Всё, что человек может придумать «похитрее», давно есть в этих списках.
Именно поэтому P@ssw0rd2026! — плохой пароль, хотя формально в нём есть заглавные, строчные, цифры и символы. Он собран по предсказуемому шаблону, а перебор идёт по шаблонам, а не по алфавиту.
3. Полный перебор
Тот самый сценарий «миллион вариантов в секунду», о котором пишут все статьи. Он работает только против коротких паролей и на практике встречается реже первых двух. Именно от него защищает длина, и именно его считает шкала надёжности в любом инструменте.
4. Фишинг
Пароль не подбирают — его вводят добровольно на поддельной странице. Против фишинга не помогает никакая длина: если вы сами отдали пароль, стойкость роли не играет. Помогает только внимание к адресу страницы и второй фактор входа.
Отсюда главный вывод статьи. Уникальность пароля важнее его сложности. Длинный сложный пароль, используемый на пяти сайтах, защищает хуже, чем пять разных средних. Всё остальное ниже — про то, как сделать эту уникальность выполнимой на практике.
Что делает пароль стойким: энтропия простыми словами
Стойкость измеряют в битах энтропии. Звучит академично, но смысл простой: это мера того, сколько вариантов придётся перебрать. Каждый дополнительный бит удваивает количество попыток.
Считается она из двух величин — сколько разных символов может стоять в каждой позиции и сколько всего позиций. Отсюда неочевидное следствие: длина влияет сильнее, чем разнообразие символов. Добавить один символ к паролю почти всегда выгоднее, чем добавить в него новый тип знаков.
| Пароль | Энтропия | Перебор при миллиарде попыток в секунду |
|---|---|---|
| 8 символов, только строчные | ~38 бит | около 2 минут |
| 8 символов, весь набор | ~52 бита | около месяца |
| 10 символов, весь набор | ~65 бит | около 850 лет |
| 12 символов, весь набор | ~79 бит | миллионы лет |
| 16 символов, весь набор | ~105 бит | на практике не подбирается |
| 4 случайных слова | ~52 бита | около трёх недель |
| 6 случайных слов | ~78 бит | миллионы лет |
Важная оговорка о таблице. Эти числа верны только для по-настоящему случайных паролей. Если вы придумали комбинацию сами, формула не работает: человек выбирает предсказуемо, и реальная стойкость окажется в разы ниже расчётной. «Двенадцать символов» в вашем исполнении и двенадцать символов от генератора — совершенно разные вещи.
Практический ориентир: от 12 символов случайного пароля или от 6 слов в парольной фразе. Ниже — уже зона, где перебор становится реалистичным при нынешних вычислительных мощностях.
Три совета, которые пора перестать выполнять
В августе 2025 года американский институт стандартов NIST выпустил итоговую редакцию руководства по цифровой идентификации (SP 800-63B-4) и прямо отказался от нескольких правил, которые десятилетиями считались обязательными. Российские статьи их до сих пор повторяют.
Миф 1. Менять пароль каждые 90 дней
Отменено. Требовать плановую смену пароля больше не рекомендуется — менять его нужно только при признаках компрометации. Логика простая: человек, которого заставляют менять пароль ежеквартально, не придумывает новый, а меняет Zima2025! на Vesna2026!. Предсказуемость растёт, стойкость падает, а если утекла любая версия — угадывается вся серия.
Миф 2. Обязательно смешивать заглавные, цифры и символы
Тоже отменено: требования к обязательному составу символов признаны вредными. Они не столько повышают стойкость, сколько подталкивают к одним и тем же обходным манёврам — заглавная в начале, цифра и восклицательный знак в конце. Перебор учитывает эти шаблоны в первую очередь. Вместо состава символов рекомендована длина: минимум 8 знаков, а если пароль единственный способ входа — от 15.
Миф 3. Заменять буквы похожими символами
Приём известен как leetspeak: a → @, o → 0, e → 3. Он не работает с 2000-х: подстановки давно встроены в переборные словари, они выполняются автоматически. Слово «пароль» с любыми заменами остаётся словом «пароль».
Наша проверка надёжности пароля учитывает это честно: перед сверкой со списком частых паролей она сама разворачивает leetspeak-замены обратно. Поэтому P@ssw0rd получает такую же низкую оценку, как password, — и это правильная оценка, а не придирка.
Что пришло на смену. Современные требования звучат так: длина важнее состава; проверка пароля по спискам утечек обязательна; плановая смена не нужна; поле ввода должно разрешать вставку из буфера, потому что менеджеры паролей стали частью нормальной инфраструктуры входа.
Четыре способа придумать пароль
Способ 1. Случайный набор символов — максимум стойкости
Классика: 7bQ#mZ2vX!pR. Лучшее соотношение длины и стойкости, но запомнить такое нереально — значит, пароль обязан жить в менеджере паролей. Это нормальный сценарий для 95% ваших аккаунтов, которые вы всё равно не вводите руками.
Способ 2. Парольная фраза — когда нужно запомнить
Несколько случайных слов подряд: ковёр-тростник-магнит-полёт-шов-крыло. Шесть случайных слов дают около 78 бит — столько же, сколько двенадцать случайных символов, но фраза запоминается, потому что мозг хорошо держит образы и плохо — абракадабру.
Критическое условие: слова должны выбираться случайно, машиной. Фраза, придуманная человеком, почти всегда оказывается осмысленной, а осмысленные сочетания предсказуемы. Наш генератор использует словарь EFF из более чем семи тысяч слов и выбирает из него криптостойким генератором случайных чисел.
Это идеальный вариант для паролей, которые приходится вводить руками: мастер-пароль от менеджера, вход в компьютер, шифрование архива.
Способ 3. Произносимый пароль — компромисс
Чередование согласных и гласных даёт что-то вроде tomiravu42 — не слово, но проговаривается и потому легче переносится на слух и запоминается на короткое время. Стойкость ниже, чем у случайного набора той же длины, потому что структура ограничивает выбор символов. Разумно для временных паролей и там, где пароль придётся кому-то продиктовать.
Способ 4. Метод предложения — если генератора нет под рукой
Берётся фраза, которую вы точно помните, и из неё собираются первые буквы: «В 2015 я переехал в Казань и купил рыжего кота» → В2015япвКикрк. Способ лучше, чем «дата рождения», но заметно слабее первых трёх: выбор фразы неслучаен, а такие схемы известны и переборщикам. Годится как временное решение, не как основной подход.
Чего не должно быть в пароле никогда: имён, кличек питомцев и дат из вашей жизни — всё это есть в социальных сетях; названия сервиса внутри пароля (vk_parol123 — готовый шаблон для подстановки на других сайтах); клавиатурных дорожек вроде qwerty или йцукен; повторов и последовательностей (111, abcd).
Как сгенерировать пароль в инструменте
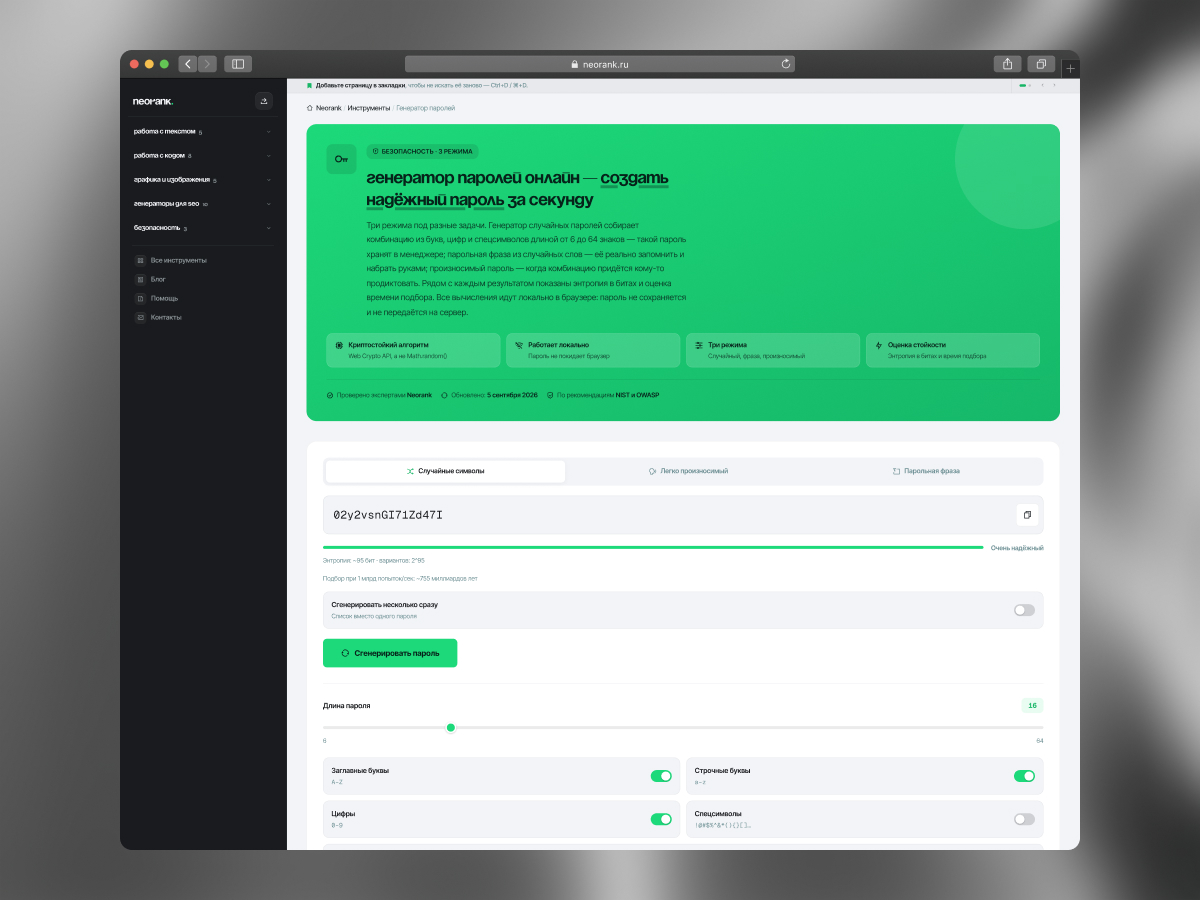
- Выберите режим: случайные символы, произносимый пароль или парольная фраза.
- Задайте длину. Ползунок от 6 до 64 символов; для фразы задаётся количество слов.
- Настройте набор символов. Можно отключить похожие знаки —
0,O,1,l,I, — если пароль придётся переписывать вручную. Есть и режим «безопасных» спецсимволов для сервисов, которые не принимают весь набор. - Скопируйте результат. Рядом показывается энтропия и оценка времени подбора — по ним видно, что вы получили, а не просто «зелёная шкала».
Под капотом используется crypto.getRandomValues() — криптостойкий источник случайности браузера, а не обычный Math.random(), который для паролей непригоден: его последовательность предсказуема. Выбор символа сделан через отбрасывание лишних значений, чтобы не возникало перекоса в сторону начала алфавита. Ничего не отправляется на сервер: пароль существует только в вашей вкладке.
Как проверить пароль, который у вас уже есть
Шкалы надёжности на сайтах регистрации обычно считают примитивно: есть заглавная — плюс балл, есть цифра — ещё плюс. По такой логике Password1! получает «надёжный», хотя стоит в первой сотне всех утечек.
Наша проверка надёжности устроена иначе и ищет то, что реально ищет перебор:
- Сверка со списком из 10 000 самых частых паролей — с предварительным разворачиванием leetspeak-замен и отбрасыванием приписанных в конец цифр и символов.
- Клавиатурные дорожки — причём и латинские (
qwerty,asdfgh), и кириллические (йцукен,фывапр). Русскую раскладку большинство западных проверок не видит вовсе. - Последовательности и повторы —
1234,abcd,aaa. - Даты — годы рождения и подобные шаблоны.
Найденные шаблоны не просто отмечаются, а вычитаются из оценки энтропии. Клавиатурная дорожка снимает 20 бит, последовательность — 15, повтор — 10, дата — 10; совпадение со списком частых паролей обрушивает оценку почти до нуля независимо от длины. Поэтому итоговая цифра ближе к реальности, чем формальный подсчёт по длине и составу.
Про безопасность самой проверки. Вводить действующий пароль в случайную форму в интернете — плохая идея по определению. Наш инструмент считает всё локально в браузере, а список частых паролей подгружается файлом с того же домена. Пароль не уходит на сервер ни в каком виде. Тем не менее универсальный совет остаётся прежним: если сомневаетесь в пароле — не проверяйте его, а замените.
Три вещи важнее самого пароля
Уникальность для каждого сайта
Возвращаемся к главному выводу первого раздела. Один пароль на все сервисы превращает любую чужую утечку в вашу личную катастрофу. Если менять всё сразу тяжело, начните с узла: почта, к которой привязано восстановление доступа ко всему остальному.
Второй фактор входа
Даже украденный пароль бесполезен, если для входа нужен ещё и одноразовый код. Приложения-аутентификаторы и аппаратные ключи надёжнее кодов в SMS: сообщение можно перехватить или получить через перевыпуск сим-карты, и в современных требованиях SMS уже не считается достаточным для повышенного уровня защиты.
Менеджер паролей
Единственный реалистичный способ иметь полсотни разных сложных паролей и не сойти с ума. Запоминать нужно один мастер-пароль — вот его и стоит сделать длинной парольной фразой. Остальные пусть будут случайными и невоспроизводимыми.
Типовое возражение: «а если взломают менеджер?» Риск существует, но сравнивать нужно не с идеалом, а с реальной альтернативой — одним паролем на всех сайтах или списком в заметках телефона. На этом фоне менеджер выигрывает с большим отрывом.
Куда всё движется. Постепенно распространяются passkeys — вход без пароля, через криптографический ключ, привязанный к устройству, с подтверждением отпечатком или лицом. Такой ключ невозможно подобрать и нечего украсть на фишинговой странице. Пока их поддерживает не каждый сервис, но если у вашего есть такая опция — она надёжнее любого пароля.
Где хранить пароли
| Способ | Оценка |
|---|---|
| Менеджер паролей | Оптимально: шифрование, синхронизация, предупреждения об утечках |
| Встроенное хранилище браузера или системы | Приемлемо, если устройство защищено паролем и включено шифрование |
| Бумажный блокнот дома | Допустимо от сетевых угроз, но теряется и не переживает переезд |
| Заметки в телефоне, файл на рабочем столе | Плохо: незашифрованный текст, утекает вместе с устройством |
| Письмо самому себе | Плохо: взлом почты открывает весь список сразу |
| Один пароль на всё в голове | Худший вариант из перечисленных |
Если нужно передать пароль другому человеку, не отправляйте его тем же каналом, что и логин, и не оставляйте в переписке навсегда. Для разовой передачи подойдёт шифрование текста: зашифруйте пароль, а ключ продиктуйте голосом. Как это сделать по шагам и почему пароль нужно передавать отдельным каналом — в материале о том, как зашифровать текст.
Что делать, если пароль утёк
- Начните с почты. Через неё восстанавливают доступ ко всему остальному, поэтому она первая в очереди.
- Смените пароль на всех сервисах, где он повторялся. Не вариацию, а полностью новый и уникальный.
- Включите второй фактор там, где его ещё нет.
- Завершите активные сеансы. В настройках безопасности большинства сервисов есть выход со всех устройств — смена пароля сама по себе не всегда прерывает чужую уже открытую сессию.
- Проверьте настройки на предмет чужих следов: правила пересылки почты, привязанные номера, резервные адреса, выданные приложениям разрешения. Злоумышленники часто оставляют себе запасной вход.
Частые вопросы
Какой длины должен быть пароль?
Минимум 12 случайных символов, а если пароль — единственная защита аккаунта, лучше 15 и больше. Для парольной фразы ориентир — от шести случайных слов. Максимум ограничен только тем, что принимает сервис.
Можно ли использовать русские буквы?
Технически да, и это расширяет алфавит перебора. Но практических проблем больше, чем выгоды: часть сайтов молча обрезает или искажает кириллицу, а ввести такой пароль на чужом устройстве или на телефоне без русской раскладки бывает невозможно. Выгоднее добавить пару символов к длине.
Как часто менять пароль?
По плану — не нужно. Менять следует при утечке сервиса, подозрении на взлом, после ввода пароля на чужом устройстве и если он где-то повторяется. Плановая ежеквартальная смена официально признана вредной практикой.
Насколько безопасны онлайн-генераторы паролей?
Зависит от того, где выполняются вычисления. Если пароль генерируется на сервере, он в принципе может быть сохранён. Наш генератор работает целиком в браузере через встроенный криптографический интерфейс — пароль не покидает вкладку. Проверить это может любой, кто откроет исходный код страницы или посмотрит вкладку сетевых запросов.
Что надёжнее — случайный пароль или парольная фраза?
При равной энтропии они одинаковы: 78 бит есть 78 бит. Разница в удобстве. Случайный набор короче и подходит для менеджера, фраза длиннее, но запоминается — её берут для мастер-пароля и входа в устройство.
Помогает ли добавить символ в конец существующего пароля?
Почти нет. Переборные словари специально проверяют такие модификации в первую очередь. Если основа пароля есть в утечках, приписка одного знака не спасает — нужен новый пароль, а не косметика.
Что означает энтропия в битах?
Это мера числа вариантов, которые нужно перебрать. Каждый бит удваивает их количество: 40 бит примерно в тысячу раз проще 50 бит. Ориентир — 60 бит это средне, 80 бит и выше надёжно на обозримую перспективу.
Коротко
Главная угроза — не перебор, а повторное использование пароля: чужая утечка превращается в вашу, когда одна и та же комбинация стоит на нескольких сайтах. Поэтому уникальность важнее сложности.
Придумывать пароль самому не стоит: человеческая случайность предсказуема, а стойкость расчётных формул работает только для машинной. Берите генератор — случайный набор для менеджера, парольную фразу от шести слов для того, что придётся вводить руками.
И два правила, отменяющих старые советы: менять пароль по расписанию не нужно, а обязательные спецсимволы и замены букв цифрами защиты не добавляют. Работают длина, случайность и уникальность — плюс второй фактор входа там, где он доступен.
Источники
Сверено с источниками на 12 октября 2026 года. Использованы страницы NIST, EFF, OWASP, CISA и документации Have I Been Pwned; требования NIST к длине и составу пароля, отмена обязательной смены, проверка по спискам утечек и размер словаря EFF сверены с оригиналами. Время подбора в таблице — расчётная оценка для по-настоящему случайных паролей.
- NIST. SP 800-63B-4: Digital Identity Guidelines — Authentication and Authenticator Management (август 2025).
- EFF. EFF’s New Wordlists for Random Passphrases.
- Have I Been Pwned. API v3: Pwned Passwords.
- OWASP. Credential Stuffing Prevention Cheat Sheet.
- CISA. Use Strong Passwords.
Сгенерируйте пароль или проверьте текущий
Случайные пароли и парольные фразы, оценка энтропии и поиск слабых шаблонов — всё считается локально в браузере.