Слово «зашифровать» в обиходе покрывает четыре разные операции: настоящее шифрование, простое кодирование, необратимое хеширование и игру в шифры. От выбора зависит, защитите ли вы данные или создадите иллюзию защиты: Base64 не шифрует вообще, а шифр Цезаря вскрывается за минуту. Разбираем, как зашифровать текст под каждую задачу — от AES-256 с паролем и RSA до головоломок для квеста, — что шифрует ваш мессенджер и как расшифровать текст без ключа. С примерами, таблицами и командами, которые можно проверить.
Шифрование текста от Neorank
Четырнадцать алгоритмов в одном интерфейсе: классические шифры, AES-256, RSA, Triple DES, Base64, азбука Морзе, двоичный код и хеши. Русский и английский алфавит; текст, пароли и ключи не покидают браузер.
Открыть инструментКак проверено. Таблицы и примеры в статье получены из шифратора Neorank; AES проверен по эталонным векторам NIST и RFC, а Triple DES совместим с командой openssl enc. Даты, параметры и стандарты — по первоисточникам из списка внизу, состояние на 7 октября 2026 года.
Как зашифровать текст: короткий ответ
Универсального «лучшего» шифра нет: способ выбирают по задаче. Таблица отвечает на вопрос «чем зашифровать» за полминуты, подробности — в разделах ниже.
| Задача | Что выбрать | Что учесть |
|---|---|---|
| Чтобы текст не прочитал никто, кроме вас и адресата | AES-256 с паролем | Пароль — от 15 случайных знаков, передавать отдельным каналом; потерянный пароль не восстановить |
| Написать тому, с кем нет общего пароля | RSA | Нужен публичный ключ получателя; за раз — до 190 байт (около 95 русских букв) при ключе 2048 бит |
| Регулярная переписка | Мессенджер со сквозным шифрованием | Signal и WhatsApp шифруют так по умолчанию, Telegram — только в секретных чатах; ручное шифрование каждого сообщения неудобно и легко ломается на ошибках |
| Защитить файл, архив или документ Word | 7-Zip с AES-256 или пароль в самом Word | В формате 7z шифрование — только AES-256; в ZIP выбирайте AES-256, а не ZipCrypto |
| Квест, игра, головоломка, урок | Цезарь, Виженер, Атбаш, Полибий, A1Z26 | Защиты не дают: разгадываются за минуты — так и задумано |
| Скрыть ответ или спойлер от случайного взгляда | ROT13 | Повторное применение возвращает исходный текст |
| Спрятать сам факт сообщения | Шифр Бэкона в режиме «В тексте» | Нужен текст-обложка: пять букв на каждую букву секрета и ещё одна — на метку конца |
| Спрятать текст в QR-коде | Сначала AES, затем QR-код | Сам QR-код не шифрует: его прочитает любой телефон |
| Записать текст цифрами | A1Z26, квадрат Полибия, двоичный код | A1Z26 и Полибий теряют регистр и знаки препинания, двоичный код сохраняет текст целиком |
| Передать текст светом, звуком или стуком | Азбука Морзе | Это кодирование, а не шифр |
| Вставить данные в письмо, адрес или JSON | Base64 | Раскодирует любой: для секретов не подходит |
| Проверить, что текст или файл не изменился | SHA-256 | Сверяйте с хешем от автора; MD5 и SHA-1 не годятся против намеренной подмены |
| Хранить пароли пользователей | Argon2id, bcrypt, scrypt или PBKDF2 | Обычные MD5 и SHA-256 слишком быстры для паролей |
| Школьное задание: перестановка, Плейфер, Вернам, «Энигма» | Разбор принципов в статье | В шифраторе этих шифров нет, но способы их вскрытия описаны |
| Прочитать старые данные в Triple DES | Triple DES | Только расшифровка: NIST снял стандарт с 1 января 2024 года |
Шифрование, кодирование и хеширование: в чём разница
С этого различия стоит начать: оно определяет, какой инструмент вообще решает вашу задачу.
| Операция | Ключ | Обратимость | Примеры | Что даёт |
|---|---|---|---|---|
| Шифрование | Нужен | Только с ключом | AES, RSA | Скрывает содержимое |
| Кодирование | Не нужен | Для любого | Base64, азбука Морзе, двоичный код | Передаёт данные там, где допустим только текст или сигнал |
| Хеширование | Не нужен | Нет, в принципе | MD5, SHA-256 | Отпечаток для проверки целостности и паролей |
| Классические шифры | Короткий или отсутствует | Вскрываются за минуты | Цезарь, Виженер, Атбаш | Игры, головоломки, обучение |
Хеш необратим не потому, что это трудно, а потому, что информация не помещается в результат: из текста любой длины получается строка фиксированной длины. Классические шифры — шифрование по форме, но не по стойкости: их ключ либо отсутствует, либо подбирается за секунды.
Практическое следствие. Если вы «зашифровали» текст в Base64 и отправили — вы не защитили ничего: любой декодер вернёт сообщение за секунду. Если «зашифровали» пароль хешированием и рассчитываете потом его прочитать — не прочитаете: хеш необратим. Для защиты нужна первая строка таблицы.
Словарь: что есть что
| Термин | Что значит |
|---|---|
| Открытый текст | Исходное сообщение до шифрования |
| Шифротекст | Результат шифрования: набор букв, цифр или знаков, который без ключа не прочитать |
| Алгоритм, или шифр | Правило, по которому текст превращается в шифротекст и обратно |
| Ключ | Секрет, без которого шифротекст не расшифровать: число, слово, пароль или пара ключей. Беречь нужно именно его |
| Криптостойкость | Сколько времени и денег нужно, чтобы вскрыть шифр без ключа |
| Криптоанализ | Наука о вскрытии шифров: перебор, частотный анализ, математические атаки |
Симметричное и асимметричное шифрование
По числу ключей настоящие шифры делятся на два семейства. Выбор между ними сводится к вопросу: есть ли у вас безопасный способ заранее передать общий секрет?
| Признак | Симметричное | Асимметричное |
|---|---|---|
| Ключи | Один общий: им шифруют и расшифровывают | Пара: публичным шифруют, приватным расшифровывают |
| Скорость и объём | Высокая, любой объём | Низкая; текст ограничен (в шифраторе — до 190 байт при ключе 2048 бит) |
| Главная трудность | Безопасно передать общий пароль | Убедиться, что публичный ключ принадлежит нужному человеку |
| Где применяют | Файлы, диски, Wi-Fi, основной трафик HTTPS | Согласование ключа, цифровые подписи, сертификаты |
| В шифраторе Neorank | AES-256, Triple DES | RSA |
На практике семейства работают вместе: асимметричная часть согласовывает короткий ключ, а симметричная шифрует им сами данные. Так устроены HTTPS и PGP. Подробно — в разделах про AES и RSA ниже.
Как зашифровать текст по-настоящему: AES-256 с паролем
AES (Advanced Encryption Standard) — симметричный блочный шифр: один и тот же ключ шифрует и расшифровывает. Его выбрал NIST по открытому конкурсу: он стартовал в 1997 году, в 2000-м победил Rijndael бельгийских криптографов Йоана Дамена и Винсента Рэймена, в 2001-м он стал стандартом FIPS 197 (актуальная редакция — 2023 года). На AES держатся HTTPS, Wi-Fi (WPA2 и WPA3), шифрование дисков и мессенджеры. Ключ бывает 128, 192 и 256 бит; инструмент использует самый длинный — он даёт запас прочности, в том числе перед квантовыми компьютерами. Практических атак на AES-256 не найдено: у него одно слабое место — пароль.
Как зашифровать по шагам
- Выберите AES-256 в категории «Криптография» и режим «Зашифровать».
- Введите текст в поле «Исходный текст». Русские буквы и эмодзи допустимы: текст обрабатывается в кодировке UTF-8.
- Задайте пароль. Лучше всего нажать кнопку создания пароля рядом с полем: она выдаёт 20 случайных знаков. Сохраните пароль сразу — без него расшифровать нельзя.
- Нажмите «Зашифровать». Результат — строка в формате Base64, её можно отправить хоть открытым письмом.
- Передайте пароль другим каналом: шифротекст — в мессенджере, пароль — по телефону или лично.
Чтобы расшифровать, выберите «Расшифровать», вставьте шифротекст целиком и введите пароль. Если пароль неверный или в шифротексте изменён хотя бы один знак, инструмент выдаст ошибку, а не «мусор»: об этом заботится режим GCM.
Что происходит внутри
- Пароль превращается в ключ. Функция PBKDF2 (RFC 8018) многократно применяет HMAC-SHA-256: 600 000 итераций — действующая рекомендация OWASP для этой связки. Случайная соль в 16 байт делает бесполезными заранее просчитанные таблицы, а итерации заставляют перебирать пароли дорого: каждая догадка стоит сотен тысяч вычислений. Но итерации только замедляют перебор, а случайности не добавляют.
- Текст шифруется в режиме GCM (NIST SP 800-38D). Он шифрует и одновременно вычисляет 16-байтовую метку аутентичности: изменённый шифротекст или неверный пароль обнаруживаются на этапе расшифровки. IV — 12 случайных байт, и соль, и IV каждый раз новые, поэтому один и тот же текст даёт разный шифротекст.
- Вычисления выполняет Web Crypto API — криптографический интерфейс самого браузера (стандарт W3C), а не самодельный код на JavaScript.
Формат результата — Base64 от такой последовательности байт:
| Байты | Что это | Размер |
|---|---|---|
1 | Версия формата: сейчас 2 (600 000 итераций); шифротексты прошлых версий инструмента с 100 000 итераций тоже читаются | 1 байт |
2–17 | Соль для PBKDF2 | 16 байт |
18–29 | IV (одноразовое число) для GCM | 12 байт |
30… | Шифротекст и метка аутентичности | длина текста + 16 байт |
Служебных данных всего 45 байт, остальное занимает сам текст, а Base64 добавляет ещё треть. Слово «Привет» (12 байт в UTF-8) превращается в 57 байт, то есть в 76 знаков; 1000 латинских букв — в 1396 знаков.
Какой нужен пароль
Ключ AES-256 — 256 бит, но защита не может быть сильнее пароля, из которого он получен. Поэтому все атаки на AES на практике сводятся к подбору пароля по словарю: до самого алгоритма дело не доходит. Сила пароля измеряется энтропией — числом бит случайности; каждый бит удваивает число вариантов.
| Пароль (при случайном выборе) | Энтропия, бит |
|---|---|
| 8 знаков из 94 печатных символов ASCII | 52 |
| 12 знаков из 62 (буквы и цифры) | 71 |
| 16 знаков из 94 | 105 |
| 20 знаков из 66 — кнопка инструмента, без похожих символов вроде O, 0, I, l | 121 |
| 4 слова из списка на 7776 слов | 52 |
| 6 слов из списка на 7776 слов | 78 |
| 7 слов из списка на 7776 слов | 90 |
Цифры верны только для случайного выбора: «Qwerty123!» или дата рождения — это не 50 бит, а почти ноль, потому что такие пароли перебирают в первую очередь. Ориентир NIST в редакции SP 800-63B-4 (2025) — не менее 15 знаков для пароля как единственного фактора; навязывать правила вроде «обязательно цифра и заглавная» стандарт запрещает: важна длина. Если пароль нужно запомнить, берите не «хитрое» слово, а пять-шесть случайных слов, выбранных кубиками или генератором. Подробнее о выборе и хранении — в материале о надёжном пароле, а случайный пароль выдаст генератор паролей Neorank.
Передавать пароль нужно не тем же каналом, что шифротекст: пароль в том же письме сводит защиту к нулю.
Тот же результат кодом
Формат инструмента открытый, поэтому те же шифротексты можно получать и читать своим кодом. Функции ниже работают в современном браузере на HTTPS или localhost (Web Crypto доступен только в защищённом контексте) и совместимы с инструментом в обе стороны:
async function encryptText(text, password) {
  const enc = new TextEncoder();
  const salt = crypto.getRandomValues(new Uint8Array(16));
  const iv = crypto.getRandomValues(new Uint8Array(12));
  const material = await crypto.subtle.importKey('raw', enc.encode(password), 'PBKDF2', false, ['deriveKey']);
  const key = await crypto.subtle.deriveKey(
    { name: 'PBKDF2', salt, iterations: 600000, hash: 'SHA-256' },
    material, { name: 'AES-GCM', length: 256 }, false, ['encrypt']);
  const data = new Uint8Array(await crypto.subtle.encrypt({ name: 'AES-GCM', iv }, key, enc.encode(text)));
  const out = new Uint8Array([2, ...salt, ...iv, ...data]); // версия, соль, IV, шифротекст + метка
  return btoa(String.fromCharCode(...out));
}

async function decryptText(base64, password) {
  const bytes = Uint8Array.from(atob(base64), (c) => c.charCodeAt(0));
  const material = await crypto.subtle.importKey('raw', new TextEncoder().encode(password), 'PBKDF2', false, ['deriveKey']);
  const key = await crypto.subtle.deriveKey(
    { name: 'PBKDF2', salt: bytes.slice(1, 17), iterations: 600000, hash: 'SHA-256' },
    material, { name: 'AES-GCM', length: 256 }, false, ['decrypt']);
  const plain = await crypto.subtle.decrypt({ name: 'AES-GCM', iv: bytes.slice(17, 29) }, key, bytes.slice(29));
  return new TextDecoder().decode(plain); // неверный пароль или правка данных — исключение
}
Это учебный минимум для коротких текстов. В продукте берите готовую проверенную библиотеку (например, libsodium) и не придумывайте свой формат: главные ошибки самодельной криптографии — повторное использование IV с одним ключом в GCM и шифрование без проверки целостности.
Без браузера: OpenSSL, age, GnuPG, 7-Zip
# OpenSSL 1.1.1 и новее: AES-256-CBC, ключ из пароля через PBKDF2
openssl enc -aes-256-cbc -pbkdf2 -iter 600000 -salt -a -in secret.txt -out secret.enc
openssl enc -d -aes-256-cbc -pbkdf2 -iter 600000 -a -in secret.enc

# age: современный формат, пароль через scrypt, шифр ChaCha20-Poly1305
age -p -o secret.txt.age secret.txt
age -d -o secret.txt secret.txt.age

# GnuPG: симметричное шифрование
gpg --symmetric --cipher-algo AES256 secret.txt
gpg --output secret.txt --decrypt secret.txt.gpg

# 7-Zip: AES-256; -mhe=on шифрует и имена файлов
7z a -t7z -p -mhe=on secret.7z secret.txt- OpenSSL. Команда
encне поддерживает режимы с проверкой целостности вроде GCM и, по документации OpenSSL, не будет их поддерживать: CBC не заметит подмену шифротекста. Без-pbkdf2ключ выводится устаревшим способом с одной итерацией хеша, а с-pbkdf2по умолчанию всего 10 000 итераций, поэтому число нужно указывать явно. - age. Небольшая современная утилита Филиппо Валсорды: на Windows ставится командой
winget install --id FiloSottile.age. Если оставить пароль пустым, age сгенерирует надёжный сам. - 7-Zip. Формат 7z с AES-256 и флагом
-mhe=onпрячет и содержимое, и список файлов; в обычном ZIP имена файлов остаются видимыми.
Triple DES: зачем он в списке
Triple DES трижды пропускает данные через DES 1970-х годов и до сих пор встречается в старых системах. NIST в документе SP 800-131A Rev. 2 запретил его для нового шифрования после 31 декабря 2023 года, а спецификацию SP 800-67 Rev. 2 отозвал 1 января 2024 года; расшифровка уже защищённых данных допустима. Причина — короткий 64-битный блок: атака Sweet32 (CVE-2016-2183) при больших объёмах данных на одном ключе восстанавливает открытый текст. В инструменте алгоритм оставлен для чтения старых шифротекстов: формат совместим с командой openssl enc -des-ede3-cbc -md md5, а шифротекст начинается с U2FsdGVkX1. Для нового шифрования берите AES.
Как зашифровать текст для другого человека: RSA
Асимметричный шифр использует пару связанных ключей: публичным шифруют, приватным расшифровывают, и один не выводится из другого за разумное время. Публичный можно публиковать открыто — и заранее договариваться об общем пароле не нужно. Алгоритм описали Рон Ривест, Ади Шамир и Леонард Адлеман в 1977 году; британский математик Клиффорд Кокс нашёл такую же схему в 1973-м в спецслужбе GCHQ, но работу рассекретили лишь в 1997-м.
Как зашифровать по шагам
- Получатель создаёт пару ключей в режиме RSA: 2048 или 4096 бит. Публичный он отправляет вам открыто, приватный оставляет у себя.
- Вы вставляете публичный ключ, вводите текст и нажимаете «Зашифровать».
- Вы отправляете шифротекст — любым каналом.
- Получатель вставляет приватный ключ и шифротекст и нажимает «Расшифровать».
Приватный ключ никому не отправляйте и сохраните сразу. Инструмент ничего не хранит: после закрытия вкладки пара исчезает, а без приватного шифротекст не прочитать никому. Отправляется только публичный.
Сколько текста помещается
Используется схема OAEP с SHA-256 (RFC 8017): за один раз шифруется не больше k − 66 байт, где k — размер ключа в байтах. Русская буква занимает 2 байта в UTF-8, поэтому русский текст короче.
| Ключ | Максимум за раз | Русских букв | Размер шифротекста |
|---|---|---|---|
| 2048 бит | 190 байт | около 95 | 256 байт, в Base64 — 344 знака |
| 4096 бит | 446 байт | около 223 | 512 байт, в Base64 — 684 знака |
Поэтому в гибридных схемах вроде PGP RSA шифрует не сообщение, а короткий случайный ключ AES, а само сообщение шифрует AES. Формат в инструменте — PEM: публичный BEGIN PUBLIC KEY (SPKI) и приватный BEGIN PRIVATE KEY (PKCS #8), они совместимы с OpenSSL. Старый формат BEGIN RSA PRIVATE KEY (PKCS #1) сначала конвертируйте: openssl pkcs8 -topk8 -nocrypt -in old.pem -out private.pem.
RSA и квантовые компьютеры
Асимметричные шифры — слабое звено перед квантовыми компьютерами: алгоритм Шора вскрывает и RSA, и эллиптические кривые. В августе 2024 года NIST утвердил первые постквантовые стандарты — FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) и FIPS 205 (SLH-DSA), а проект NIST IR 8547 предлагает признать RSA-2048 устаревшим после 2030 года и запретить после 2035-го. Для сообщения, которое должно оставаться тайной десятилетия, это довод против RSA: перехваченный сегодня шифротекст можно расшифровать позже. Симметричным шифрам такая угроза страшна меньше: алгоритм Гровера вдвое сокращает эффективную длину ключа в битах, а у AES-256 остаётся запас.
Как зашифровать текст в Telegram, WhatsApp и других мессенджерах
Прежде чем шифровать вручную, выясните, что мессенджер уже шифрует. При сквозном шифровании (end-to-end, E2EE) расшифровать сообщение могут только отправитель и получатель, а на сервере лежит нечитаемый набор данных. Обычное шифрование между приложением и сервером защищает от перехвата в сети, но содержимое сервис видит.
| Мессенджер | Сквозное шифрование | Что учесть |
|---|---|---|
| Signal | Для всех сообщений и звонков | Включено всегда, отключить нельзя |
| Для личных чатов и звонков по умолчанию | Включать ничего не нужно. В переписке с бизнес-аккаунтами компания после доставки сама решает, кто читает сообщения и как их использует | |
| Telegram | Только в «секретных чатах» и в звонках | Обычные «облачные» чаты, включая группы, шифруются лишь между приложением и сервером. Секретный чат — только один на один, он не хранится в облаке и открывается лишь на устройстве, где создан |
| Другие, в том числе российские | Смотрите справку приложения | Ищите прямое заявление о сквозном шифровании обычных чатов. Нет заявления — считайте, что содержимое доступно сервису |
«Скрытый текст» в Telegram — не шифрование. Форматирование-спойлер только прячет слова на экране, пока собеседник не коснётся сообщения. Сам текст отправляется и хранится как обычный.
Если нужно защитить текст в чате без сквозного шифрования, зашифруйте его AES в шифраторе и отправьте шифротекст обычным сообщением: мессенджер увидит только набор знаков. Пароль передайте другим каналом — звонком или лично. Для постоянной переписки удобнее мессенджер со сквозным шифрованием: вручную шифровать каждое сообщение долго и легко ошибиться. Шифрование не скроет, кто, кому и когда написал, — метаданные остаются видимыми.
Классические шифры: как зашифровать и как вскрывают
Классические, или простые, шифры встречаются в школьных заданиях, олимпиадах, квестах и играх. В шифраторе их семь, и все построены на подстановке: знак заменяется другим знаком, числом или группой символов по фиксированному правилу. Защиты они не дают: ключ короткий или отсутствует, а вскрываются за минуты — на этом и держится головоломка. Сначала общая шпаргалка: номер каждой буквы, её зеркальная пара в Атбаше, результат сдвига Цезаря на 3, коды квадрата Полибия, Бэкона и азбуки Морзе.
Русский алфавит (33 буквы)
| Буква | № (A1Z26) | Атбаш | Цезарь +3 | Полибий 6×6 | Бэкон | Морзе |
|---|---|---|---|---|---|---|
| А | 1 | Я | Г | 11 | AAAAA | .- |
| Б | 2 | Ю | Д | 12 | AAAAB | -... |
| В | 3 | Э | Е | 13 | AAABA | .-- |
| Г | 4 | Ь | Ё | 14 | AAABB | --. |
| Д | 5 | Ы | Ж | 15 | AABAA | -.. |
| Е | 6 | Ъ | З | 16 | AABAB | . |
| Ё | 7 | Щ | И | 21 | = Е | . |
| Ж | 8 | Ш | Й | 22 | AABBA | ...- |
| З | 9 | Ч | К | 23 | AABBB | --.. |
| И | 10 | Ц | Л | 24 | ABAAA | .. |
| Й | 11 | Х | М | 25 | ABAAB | .--- |
| К | 12 | Ф | Н | 26 | ABABA | -.- |
| Л | 13 | У | О | 31 | ABABB | .-.. |
| М | 14 | Т | П | 32 | ABBAA | -- |
| Н | 15 | С | Р | 33 | ABBAB | -. |
| О | 16 | Р | С | 34 | ABBBA | --- |
| П | 17 | П | Т | 35 | ABBBB | .--. |
| Р | 18 | О | У | 36 | BAAAA | .-. |
| С | 19 | Н | Ф | 41 | BAAAB | ... |
| Т | 20 | М | Х | 42 | BAABA | - |
| У | 21 | Л | Ц | 43 | BAABB | ..- |
| Ф | 22 | К | Ч | 44 | BABAA | ..-. |
| Х | 23 | Й | Ш | 45 | BABAB | .... |
| Ц | 24 | И | Щ | 46 | BABBA | -.-. |
| Ч | 25 | З | Ъ | 51 | BABBB | ---. |
| Ш | 26 | Ж | Ы | 52 | BBAAA | ---- |
| Щ | 27 | Ё | Ь | 53 | BBAAB | --.- |
| Ъ | 28 | Е | Э | 54 | BBABA | --.-- |
| Ы | 29 | Д | Ю | 55 | BBABB | -.-- |
| Ь | 30 | Г | Я | 56 | BBBAA | -..- |
| Э | 31 | В | А | 61 | BBBAB | ..-.. |
| Ю | 32 | Б | Б | 62 | BBBBA | ..-- |
| Я | 33 | А | В | 63 | BBBBB | .-.- |
Таблица для алфавита с Ё. Без Ё (32 буквы) номера и клетки Полибия после «Е» уменьшаются на единицу, а Атбаш делает пары иначе: П ↔ Р вместо неподвижной П. Шифр Бэкона в русской адаптации использует 32 буквы, где Ё совпадает с Е.
Английский алфавит (26 букв)
| Буква | № (A1Z26) | Атбаш | ROT13 | Цезарь +3 | Полибий 5×5 | Бэкон | Морзе |
|---|---|---|---|---|---|---|---|
| A | 1 | Z | N | D | 11 | AAAAA | .- |
| B | 2 | Y | O | E | 12 | AAAAB | -... |
| C | 3 | X | P | F | 13 | AAABA | -.-. |
| D | 4 | W | Q | G | 14 | AAABB | -.. |
| E | 5 | V | R | H | 15 | AABAA | . |
| F | 6 | U | S | I | 21 | AABAB | ..-. |
| G | 7 | T | T | J | 22 | AABBA | --. |
| H | 8 | S | U | K | 23 | AABBB | .... |
| I | 9 | R | V | L | 24 | ABAAA | .. |
| J | 10 | Q | W | M | 24 (как I) | ABAAB | .--- |
| K | 11 | P | X | N | 25 | ABABA | -.- |
| L | 12 | O | Y | O | 31 | ABABB | .-.. |
| M | 13 | N | Z | P | 32 | ABBAA | -- |
| N | 14 | M | A | Q | 33 | ABBAB | -. |
| O | 15 | L | B | R | 34 | ABBBA | --- |
| P | 16 | K | C | S | 35 | ABBBB | .--. |
| Q | 17 | J | D | T | 41 | BAAAA | --.- |
| R | 18 | I | E | U | 42 | BAAAB | .-. |
| S | 19 | H | F | V | 43 | BAABA | ... |
| T | 20 | G | G | W | 44 | BAABB | - |
| U | 21 | F | H | X | 45 | BABAA | ..- |
| V | 22 | E | I | Y | 51 | BABAB | ...- |
| W | 23 | D | J | Z | 52 | BABBA | .-- |
| X | 24 | C | K | A | 53 | BABBB | -..- |
| Y | 25 | B | L | B | 54 | BBAAA | -.-- |
| Z | 26 | A | M | C | 55 | BBAAB | --.. |
В квадрате Полибия 5×5 одну клетку делят I и J. В шифре Бэкона показан современный вариант из 26 букв; в оригинале 1623 года букв 24 (I = J, U = V), и коды после «I» отличаются.
Шифр Цезаря
Каждую букву сдвигают на k позиций по алфавиту; после последней счёт продолжается с первой. Формула: c = (p + k) mod N, где p — номер буквы (с нуля), N — длина алфавита. Ключ — единственное число: от 1 до 25 для латиницы и от 1 до 32 для русского. ПРИВЕТ со сдвигом 3 превращается в ТУЛЕЗХ, HELLO — в KHOOR; расшифровка — такой же сдвиг назад.
Главная ловушка — Ё. В алфавите из 33 букв «Е» + 3 — это «З», а без Ё, в алфавите из 32 букв, — «И»: ту же строку ПРИВЕТ с тем же сдвигом можно получить как ТУЛЕЗХ и как ТУЛЕИХ. Если расшифровка «почти получилась», а буквы съехали, переключите настройку «Ё — отдельная буква».
Светоний пишет, что Юлий Цезарь в тайной переписке заменял букву той, что стоит на три позиции дальше (A → D), а Октавиан Август — следующей. Вскрывается перебором: вариантов 25 или 32. Инструмент показывает все сдвиги сразу и отмечает самый осмысленный.
Шифр Виженера
Развитие Цезаря: сдвиг задаёт ключевое слово, которое циклически накладывается на сообщение. Первая буква ключа сдвигает первую букву сообщения, вторая — вторую и так далее; пробелы и знаки препинания ключ не расходуют. Одна и та же буква исходной фразы превращается в разные символы шифротекста, поэтому простой подсчёт частот не срабатывает. Пример: HELLO с ключом KEY:
| Буква текста | Буква ключа | Сдвиг | Результат |
|---|---|---|---|
| H | K | 10 | R |
| E | E | 4 | I |
| L | Y | 24 | J |
| L | K | 10 | V |
| O | E | 4 | S |
Сдвиг — номер буквы с нуля (A = 0, K = 10). Результат: RIJVS. Для русского то же по модулю 33: ШИФР с ключом КЛЮЧ — Ш (25) + К (11) = 36, минус 33 даёт 3, то есть «Г»; получается ГФТЗ.
Метод описал Джован Баттиста Беллазо в 1553 году, а название закрепилось за Блезом де Виженером, писавшим о шифрах в 1586-м; три века его называли «неразгаданным». В 1863 году Фридрих Касиски опубликовал способ вскрытия: повторы в шифротексте выдают длину ключа, после чего сообщение распадается на несколько шифров Цезаря, и каждый вскрывается по частотам. Инструмент делает это сам кнопкой «Подобрать ключ»; надёжно, когда букв в сообщении хотя бы в 30–40 раз больше, чем в ключе, а на коротких показывает варианты.
Атбаш
Алфавит переворачивается: первая буква меняется на последнюю, вторая — на предпоследнюю. Ключа нет, а шифрование и расшифровка — одна операция: HELLO → SVOOL, АТБАШ → ЯМЮЯЖ. В русском алфавите из 33 букв средняя «П» остаётся на месте: ПРИВЕТ → ПОЦЭЪМ; без Ё пары сдвигаются (П ↔ Р), и тот же текст даёт РПЧЭЪН. Шифр придуман для еврейского алфавита, название — по его буквам (алеф ↔ тав, бет ↔ шин); в книге пророка Иеремии «Шешах» — это «Вавилон», записанный атбашем (Иер. 25:26, 51:41). Вскрывать нечего: вариант один.
ROT13 и ROT47
ROT13 — шифр Цезаря со сдвигом 13, ровно половиной латинского алфавита, поэтому повторное применение возвращает исходный текст: Hello → Uryyb → Hello. С начала 1980-х в конференциях Usenet так прятали спойлеры и ответы на загадки — от случайного взгляда, но не от намеренного. Для русского алфавита аналога нет: 33 — число нечётное, и сдвига, который отменяет сам себя, не существует. ROT47 делает то же со всеми 94 печатными символами ASCII, включая цифры и знаки: Hello → w6==@.
Квадрат Полибия
Буквы вписывают в квадрат, и каждая заменяется парой цифр — номером строки и столбца. Приём описал историк Полибий во «Всеобщей истории» (книга X): число поднятых слева факелов — строка, справа — столбец. На том же принципе построена «тюремная азбука» перестукивания. Латиница помещается в квадрат 5×5, где I и J делят клетку; кириллице нужен 6×6: 33 буквы и три пустые клетки.
| 1 | 2 | 3 | 4 | 5 | |
|---|---|---|---|---|---|
| 1 | A | B | C | D | E |
| 2 | F | G | H | I | K |
| 3 | L | M | N | O | P |
| 4 | Q | R | S | T | U |
| 5 | V | W | X | Y | Z |
| 1 | 2 | 3 | 4 | 5 | 6 | |
|---|---|---|---|---|---|---|
| 1 | А | Б | В | Г | Д | Е |
| 2 | Ё | Ж | З | И | Й | К |
| 3 | Л | М | Н | О | П | Р |
| 4 | С | Т | У | Ф | Х | Ц |
| 5 | Ч | Ш | Щ | Ъ | Ы | Ь |
| 6 | Э | Ю | Я |
HELLO → 23 15 31 31 34, ШИФР → 52 24 44 36. Ключевое слово ставит свои буквы в начало квадрата и перемешивает остальные: с ключом KEYWORD квадрат начинается с K, E, Y, W, O, R, D, а HELLO превращается в 33 12 35 35 15. Это простая замена, и она вскрывается подсчётом частот пар цифр, даже если квадрат перемешан. Учебники заполняют русский квадрат по-разному — сверяйтесь с условием задачи.
Шифр Бэкона
Каждая буква записывается пятью знаками из двух — A и B, то есть пятибитным двоичным кодом: HELLO → AABBB AABAA ABABB ABABB ABBBA. Фрэнсис Бэкон придумал шифр около 1605 года, а в 1623-м опубликовал в трактате «De Augmentis Scientiarum». В оригинале 24 буквы (I = J, U = V), поэтому HELLO выглядит иначе: AABBB AABAA ABABA ABABA ABBAB. Русская адаптация из 32 букв (Ё = Е) ровно укладывается в пять разрядов; она не историческая, но удобна для квестов.
Как шифр он вскрывается мгновенно. Ценность — в стеганографии: A и B можно спрятать в оформлении обычной фразы, например в регистре. В инструменте это запись «В тексте»: строчная буква значит A, заглавная — B. Слово HI во фразе-обложке «Meet me tomorrow at the cafe by the park if the weather is nice» становится meET Me Tomorrow at the cafe by the park if the weather is nice: первые пять знаков обложки, meETM, дают 00111 — H, следующие пять, eTomo, — 01000 — I. Чтобы скрыть одну букву секрета, нужно пять знаков обложки.
A1Z26
Буква заменяется номером в алфавите: A = 1 … Z = 26, по-русски А = 1 … Я = 33. Номера внутри слова пишут через дефис, а слова разделяют пробелом: HELLO → 8-5-12-12-15, ШИФР → 26-10-22-18. Строго говоря, это способ записи, а не шифрование: ключа нет. Частая причина, по которой ответ школьной задачи «не сходится» — Ё: без неё номера после «Е» меньше на единицу, и ШИФР превращается в 25-9-21-17.
Какой шифр выбрать для квеста, урока или олимпиады
Шифр для игры должен разгадываться: если загадка не решается за разумное время, это уже не квест, а наказание. Ориентиры по сложности:
| Для кого | Что взять | Что понадобится тому, кто разгадывает |
|---|---|---|
| Младшая школа, первый квест | A1Z26, Атбаш | Алфавит с номерами перед глазами; для Атбаша — идея «зеркала» |
| 5–7 класс, домашний квест | Цезарь с небольшим сдвигом, квадрат Полибия | Понять сдвиг или таблицу; сдвиг лучше дать в подсказке |
| Старшие классы, олимпиада | Виженер с коротким ключом, шифр Бэкона | Ключевое слово из условия или частотный анализ |
| Взрослая игра, цепочка заданий | Морзе → Цезарь → Base64 | Подсказка к каждому звену: цепочка вскрывается так же легко, зато интереснее |
- Решите задачу сами до выдачи. Зашифруйте и расшифруйте её в шифраторе, особенно если в тексте есть Ё, Й и знаки препинания: именно здесь у участников «не сходится ответ».
- Дайте намёк на тип шифра: «император», «зеркало», «факелы». Без намёка догадаться, что перед вами Цезарь, сложнее, чем сдвинуть буквы.
- Не шифруйте длинные тексты. Чем длиннее шифротекст, тем легче его вскрыть подсчётом букв; для детей хватит одного слова-ответа.
Шифры, которых нет в шифраторе: перестановка, Плейфер, Вернам, «Энигма»
В школьных задачах и квестах попадаются и другие шифры. Neorank их не реализует — четырнадцати алгоритмов хватает для задач выше, — но разобраться, как они устроены, полезно.
- Шифры перестановки. Знаки не заменяют, а переставляют по правилу. Самый старый пример — скитала: полосу пергамента наматывали на жезл и писали вдоль него, ключом служила толщина жезла. Скиталу упоминал ещё поэт Архилох (VII век до н. э.), а принцип работы описал Плутарх. В школьном варианте сообщение записывают строками в таблицу и читают по столбцам в порядке, заданном кодовым словом. Частоты букв при этом не меняются, поэтому по статистике сразу видно перестановку; остаётся подобрать размер таблицы.
- Масонский шифр и «Пляшущие человечки». Шифры-картинки — простая замена, где вместо знака стоит рисунок. В масонском шифре (pigpen) знак — фрагмент сетки из двух решёток и двух крестов; считается, что им пользовались масоны с XVIII века. В рассказе Конан Дойла «Пляшущие человечки» (журнал The Strand, декабрь 1903 года) знак — фигурка в определённой позе, а флажок в руке отмечает конец слова. Шерлок Холмс вскрывает такую замену частотным анализом: самая частая фигурка оказывается буквой E.
- Шифр Плейфера. Шифрует пары букв по таблице 5×5. Придумал его в 1854 году Чарльз Уитстон, но назван он в честь лорда Плейфера, который его продвигал; британские войска применяли его в англо-бурской и Первой мировой войнах. Вскрывается подсчётом частот пар букв, но материала для этого нужно больше, чем для простой замены.
- Шифр Вернама, или одноразовый блокнот. Ключ — случайная последовательность не короче сообщения, использовать её можно лишь раз; с сообщением её складывают операцией XOR. Телетайпный вариант изобрёл Гилберт Вернам в 1917 году, патент США на XOR-шифрование выдали 22 июля 1919 года. Это единственный шифр с математически доказанной стойкостью: Клод Шеннон доказал её в секретном отчёте 1945 года и опубликовал в 1949-м, а независимо от него и, по историческим данным, ещё раньше, в 1941 году, то же доказал Владимир Котельников. Цена — такая же длинная последовательность, которую нужно безопасно передать и никогда не использовать повторно.
- «Энигма». Электромеханическая роторная машина: идею запатентовал немецкий инженер Артур Шербиус в 1918 году, а с 1923-го машины продавались. Польский математик Мариан Реевский вскрыл шифр около декабря 1932 года, воспользовавшись изъянами в немецких процедурах шифрования и добытыми французской разведкой документами с ключами, а 26–27 июля 1939 года Польша передала свои методы Франции и Британии.
Кодирование: Base64, азбука Морзе и двоичный код
Эти способы не прячут смысл, а меняют запись текста. Ключа нет, правило общеизвестно, раскодировать может любой.
Base64
Каждые три байта записываются четырьмя знаками из 64: A–Z, a–z, 0–9, + и /; знак = дополняет конец. Размер вырастает на треть, зато данные проходят там, где допустим только текст: вложения электронной почты, картинки в HTML и CSS (адреса data:), токены JWT, ключи и сертификаты PEM. Русские буквы кодируются через UTF-8, по два байта на букву: Привет → 0J/RgNC40LLQtdGC. Стандарт — RFC 4648.
Вариант для адресов и имён файлов (Base64url, раздел 5 RFC 4648) заменяет + и / на - и _ и убирает = в конце: строка subjects?_d>> даёт c3ViamVjdHM/X2Q+Pg== в обычном виде и c3ViamVjdHM_X2Q-Pg в URL-безопасном.
Азбука Морзе
Каждый знак передаётся точками и тире. Тире втрое длиннее точки; пауза внутри знака — одна точка, между буквами — три, между словами — семь. Скорость измеряют в словах в минуту по слову PARIS: при 18 словах в минуту точка длится около 67 мс. Сэмюэл Морзе и Альфред Вейл разработали систему в 1838–1844 годах, а 24 мая 1844 года по линии Вашингтон — Балтимор передали фразу «What hath God wrought». Международный код закреплён Рекомендацией МСЭ-R M.1677-1; в письменном виде он записывается через пробелы, слова разделяются косой чертой: SOS → ... --- ..., ЩУКА → --.- ..- -.- .-. Буквы — в таблицах выше, цифры и знаки — здесь:
| Знак | Код | Знак | Код | Знак | Код |
|---|---|---|---|---|---|
| 0 | ----- | 9 | ----. | = | -...- |
| 1 | .---- | . | .-.-.- | + | .-.-. |
| 2 | ..--- | , | --..-- | - | -....- |
| 3 | ...-- | ? | ..--.. | " | .-..-. |
| 4 | ....- | ' | .----. | @ | .--.-. |
| 5 | ..... | / | -..-. | !* | -.-.-- |
| 6 | -.... | ( | -.--. | &* | .-... |
| 7 | --... | ) | -.--.- | ;* | -.-.-. |
| 8 | ---.. | : | ---... | _* | ..--.- |
* — знаки вне рекомендации МСЭ-R M.1677-1: в разных таблицах их коды расходятся.
Русская азбука использует те же комбинации, что латинская: А = A, В = W, Ж = V, Щ = Q, Ы = Y, Ь = X. Только шесть русских букв — Ч, Ш, Ъ, Э, Ю, Я — имеют коды, которых нет в латинской азбуке (там это расширенные Ö, CH, Ñ, É, Ü, Ä). Поэтому по одному коду обычно нельзя понять, какой был алфавит; исключение — текст с любой из этих шести букв: он точно русский. Е и Ё передаются одинаково, а в ряде таблиц одинаковы Ь и Ъ (-..-). При расшифровке выберите язык или оставьте «Авто»: инструмент выберет более осмысленный вариант и покажет второй. Кнопка «Прослушать» воспроизводит код звуком с выбранной скоростью.
Двоичный код
Текст переводится в байты UTF-8, каждый байт записывается восемью нулями и единицами. Латинская буква занимает 1 байт, русская — 2, эмодзи — 4: Hi → 01001000 01101001, Я → 11010000 10101111. В старой кодировке Windows-1251 русская буква занимала один байт, поэтому двоичный код из старых учебников выглядит иначе; инструмент работает в UTF-8, как весь современный интернет.
QR-код и картинка
QR-код — тоже кодирование: любой смартфон прочитает его без ключа, поэтому «зашифровать в QR-код» на деле означает два шага. Сначала зашифруйте текст AES в шифраторе, затем вставьте шифротекст в генератор QR-кодов (про размеры, исправление ошибок и печать — в статье как создать QR-код). Короткая фраза даёт около сотни знаков шифротекста, и они свободно помещаются в обычный код. Прочитать результат сможет только тот, кто знает пароль.
Текст можно спрятать и в изображении — так работает стеганография: сообщение записывают в младшие биты цвета пикселей или в оформление текста, как в режиме «В тексте» шифра Бэкона. Глаз разницы не замечает, но найденное незашифрованное сообщение прочтут все, поэтому стеганографию сочетают с шифрованием. Для картинок в Neorank такого режима нет.
Хеши MD5 и SHA: отпечаток текста, а не шифр
Хеш-функция превращает текст любой длины в строку фиксированной длины. Изменение одного знака полностью меняет результат, а восстановить текст по хешу нельзя. Инструмент считает MD5, SHA-1, SHA-256 и SHA-512 сразу и умеет сверить результат с известным хешем.
| Функция | Длина результата | Знаков в записи (hex) | Год | Статус |
|---|---|---|---|---|
| MD5 | 128 бит | 32 | 1992 | Коллизии найдены в 2004 году. Для защиты от подмены не годится |
| SHA-1 | 160 бит | 40 | 1995 | Практическая коллизия — 2017 год (SHAttered). NIST выводит из употребления к 2030 году |
| SHA-256 | 256 бит | 64 | 2001 | Надёжен, практических атак нет |
| SHA-512 | 512 бит | 128 | 2001 | Надёжен, практических атак нет |
hello   MD5      5d41402abc4b2a76b9719d911017c592
        SHA-256  2cf24dba5fb0a30e26e83b2ac5b9e29e1b161e5c1fa7425e73043362938b9824
Hello   MD5      8b1a9953c4611296a827abf8c47804d7
        SHA-256  185f8db32271fe25f561a6fc938b2e264306ec304eda518007d1764826381969
MD5 и SHA-1 криптографически сломаны: для них находят два разных документа с одинаковым хешем. Для MD5 это стало практикой в 2004 году, для SHA-1 — 23 февраля 2017 года, когда исследователи Google и института CWI опубликовали первую коллизию SHAttered. От случайного повреждения файла они защищают по-прежнему, от намеренной подмены — нет. NIST объявил, что выводит SHA-1 из употребления к 31 декабря 2030 года. SHA-256 и SHA-512 (семейство SHA-2, FIPS 180-4) остаются надёжными: их и выбирайте для проверки подлинности.
Для хранения паролей не годится даже SHA-256: он слишком быстрый, и современная видеокарта перебирает миллиарды вариантов в секунду. Нужны специальные медленные функции; OWASP рекомендует Argon2id (минимум — 19 МиБ памяти, 2 прохода, 1 поток), scrypt (N = 131 072, r = 8, p = 1 — 128 МиБ памяти), bcrypt (стоимость не ниже 10; учитываются только первые 72 байта пароля) или PBKDF2-HMAC-SHA256 с 600 000 итераций, если нужна совместимость с FIPS-140. К слову, сервисы, которые «расшифровывают MD5», на самом деле ищут хеш в заранее посчитанных базах популярных паролей — длинный случайный пароль они не найдут.
Хеш считается от байтов, поэтому у русского текста в UTF-8 и в Windows-1251 хеши разные; инструмент работает в UTF-8.
В российских стандартах роль SHA-2 играет «Стрибог» (ГОСТ Р 34.11-2012, описан и в RFC 6986): результат 256 или 512 бит. В шифраторе его нет, как и в браузере, поэтому для проверки по ГОСТ нужны отдельные программы.
Как расшифровать текст: с ключом и без него
Если ключ известен
Выберите тот же алгоритм, введите ключ или пароль и режим «Расшифровать». Если получается бессмыслица или ошибка, проверьте четыре вещи: тот ли алгоритм; совпадает ли ключ до последнего знака; правильный ли алфавит (для классических шифров — русский или латинский, с Ё или без); скопирован ли шифротекст целиком, без обрывов и лишних пробелов — AES, RSA и Triple DES проверяют целостность и при малейшем изменении отказывают. Для Цезаря учтите и направление: вы могли шифровать сдвигом вперёд, а расшифровывать назад.
Как понять, чем зашифровано
Первый шаг — определить шифр по виду текста. Инструмент делает это сам: вставьте текст, и он подскажет, на что это похоже.
| Как выглядит | Что это | Пример |
|---|---|---|
| Только точки, тире и косые черты | Азбука Морзе | ... --- ... |
| Нули и единицы группами по восемь | Двоичный код | 01001000 01101001 |
| Группы по пять букв A и B | Шифр Бэкона | AABBB AABAA |
| Пары цифр от 11 до 66 | Квадрат Полибия | 52 24 44 36 |
| Числа от 1 до 33 через дефис | A1Z26 | 26-10-22-18 |
Латиница, цифры, + и /, в конце бывает = | Base64 | 0J/RgNC40LLQtdGC |
| 32, 40, 64 или 128 знаков 0–9 и a–f | Хеш: MD5, SHA-1, SHA-256, SHA-512 | 5d41402abc4b2a76… |
Base64, начинающийся с U2FsdGVkX1 | Формат OpenSSL: Triple DES или AES из другого сервиса | U2FsdGVkX1… |
| Буквы, но не слова (от 12 букв) | Цезарь, Атбаш или Виженер | Ефхузхлпфв е тсожзря |
Как вскрывают классические шифры
- Перебор. У Цезаря всего 25 вариантов для латиницы и 32 для русского; инструмент показывает их все и отмечает наиболее осмысленный. Атбаш и ROT13 перебирать не нужно.
- Частотный анализ. Способ описал арабский учёный аль-Кинди в IX веке. Буквы языка встречаются с разной частотой: в русском тексте «О» — около 11 %, «Е» — 8,5 %, «А» — 8 %, «И» — 7,4 %; в английском E — 12,7 %, T — 9,1 %, A — 8,2 %. Простая замена переставляет буквы, но не меняет частоты: самая частая буква шифротекста, скорее всего, заменяет одну из самых частых в языке. Так вскрываются Полибий, A1Z26 и любая простая замена.
- Метод Касиски и индекс совпадений. Для Виженера: повторяющиеся фрагменты шифротекста выдают длину ключа, а индекс совпадений (у осмысленного русского текста около 0,055, у английского около 0,067, у случайного набора букв — 1/33 и 1/26) подтверждает её. Дальше каждый знак ключа подбирается как у Цезаря.
Как расшифровать шифр, если неизвестно, какой он: порядок действий
- Посмотрите на знаки. Только точки и тире — Морзе, нули и единицы — двоичный код, числа — A1Z26 или Полибий, латиница с
+и/— Base64 (таблица выше). - Если это буквы без слов, выпишите, сколько раз встречается каждая. Для длинного текста достаточно таблицы в редакторе или счётчика символов.
- Частоты неровные: несколько букв очень частые, много редких. Значит, это сдвиг, простая замена или перестановка. Если самые частые буквы — те самые, что в языке (в русском — О, Е, А), это перестановка: буквы на местах, но порядок перемешан. Если самые частые буквы другие — это подстановка. Цезаря проверьте перебором всех сдвигов, остальную замену раскручивайте по частотам.
- Частоты ровные: все буквы встречаются примерно одинаково. Подозревайте полиалфавитный шифр, чаще всего Виженера. Индекс совпадений заметно ниже 0,055 для русского — тоже признак. Длину ключа найдите по повторам (метод Касиски) или нажмите «Подобрать ключ» в шифраторе.
- Проверьте алфавит и Ё. Когда слова «почти получились», а буквы съехали на одну, дело обычно в 32-буквенном алфавите вместо 33-буквенного.
- Ничего не подошло — вероятно, это настоящее шифрование. AES или RSA без ключа не вскрывает никто: переходите к поиску ключа, а не алгоритма.
Когда без ключа невозможно
AES-256 с надёжным паролем и RSA без приватного ключа не расшифрует никто — ни онлайн-сервисы, ни специалисты. Короткий или словарный пароль AES подбирается: поэтому создавайте его генератором. Хеш не расшифровывается вообще — его можно только сравнить с хешем известного текста.
Ошибки и ограничения шифрования
Из-за чего шифрование не работает
- Слабый или короткий пароль. Стойкость AES упирается в пароль: восемь знаков подбираются, двадцать случайных — нет.
- Пароль в том же канале, что шифротекст. Шифр — в мессенджере, пароль — по телефону или лично.
- Самодельный алгоритм или «цепочка шифров». Цезарь, затем Виженер, затем Base64 остаются вскрываемыми. По принципу Керкгоффса (1883) стойкость должна зависеть только от ключа, а не от секретности алгоритма.
- Шифрование без проверки целостности. Режимы без метки вроде CBC не заметят подмену; для новых задач берите GCM или ChaCha20-Poly1305.
- Потерянный пароль или приватный ключ. Восстановления нет — в этом и смысл. Резервную копию храните отдельно от шифротекста.
- Приватный ключ, отправленный вместе с сообщением. Отправляется только публичный.
- Публичный ключ «не того человека». Если его подменили при передаче, вы зашифруете сообщение для злоумышленника. Сверьте отпечаток с адресатом по другому каналу.
Что шифрование не решает
- Не скрывает факт передачи. Видно, что вы что-то отправили и кому, даже если содержимое нечитаемо: метаданные шифрование не защищает.
- Не защищает от заражённого устройства. Если пароль украл вредоносный код или его подсмотрели, стойкость алгоритма роли не играет.
- Не заменяет систему для постоянной переписки. Для регулярного общения нужны мессенджеры со сквозным шифрованием и управлением ключами: в Signal и WhatsApp оно включено по умолчанию, в Telegram — только в «секретных чатах», обычные чаты облачные (подробнее выше).
Если файлы «зашифровал» вирус-вымогатель. Это та же криптография, но ключ у злоумышленников. Отключите устройство от сети, не удаляйте зашифрованные файлы и записку с требованием и не платите выкуп: гарантий нет. Проверьте, есть ли бесплатная утилита расшифровки для вашего семейства вируса, на проекте No More Ransom: для части шифровальщиков такие утилиты есть. Надёжная защита одна — резервные копии, хранящиеся отдельно от рабочего компьютера.
Российские алгоритмы и требования регуляторов. Национальные блочные шифры — «Кузнечик» и «Магма» (ГОСТ Р 34.12-2015, с 1 января 2016 года; с 2019 года действует и межгосударственный ГОСТ 34.12-2018). Веб-браузер их не поддерживает, и инструмент их не реализует. Если вы обрабатываете персональные данные в информационной системе организации или работаете с государственными данными, вопрос шифрования решают требования регуляторов (ФСТЭК, ФСБ) и сертифицированные средства криптографической защиты: онлайн-инструмент для этого не предназначен.
Как зашифровать текст в инструменте Neorank
- Выберите категорию: классические шифры, криптография или кодирование и хеши.
- Выберите алгоритм. Под кнопками появится описание принципа его работы.
- Задайте ключ или параметры: число сдвига для Цезаря, слово для Виженера, пароль для AES и Triple DES, пару ключей для RSA. Атбашу, ROT13, Полибию, Бэкону и A1Z26 он не нужен.
- Выберите действие — «Зашифровать» или «Расшифровать» — и вставьте текст в левое поле. Для русского и английского алфавита доступна настройка «Ё — отдельная буква».
- Получите результат. Для классических шифров и кодирования он появляется сразу при вводе, для AES, RSA и Triple DES — по кнопке «Зашифровать». Скопируйте его кнопкой в углу правого поля.
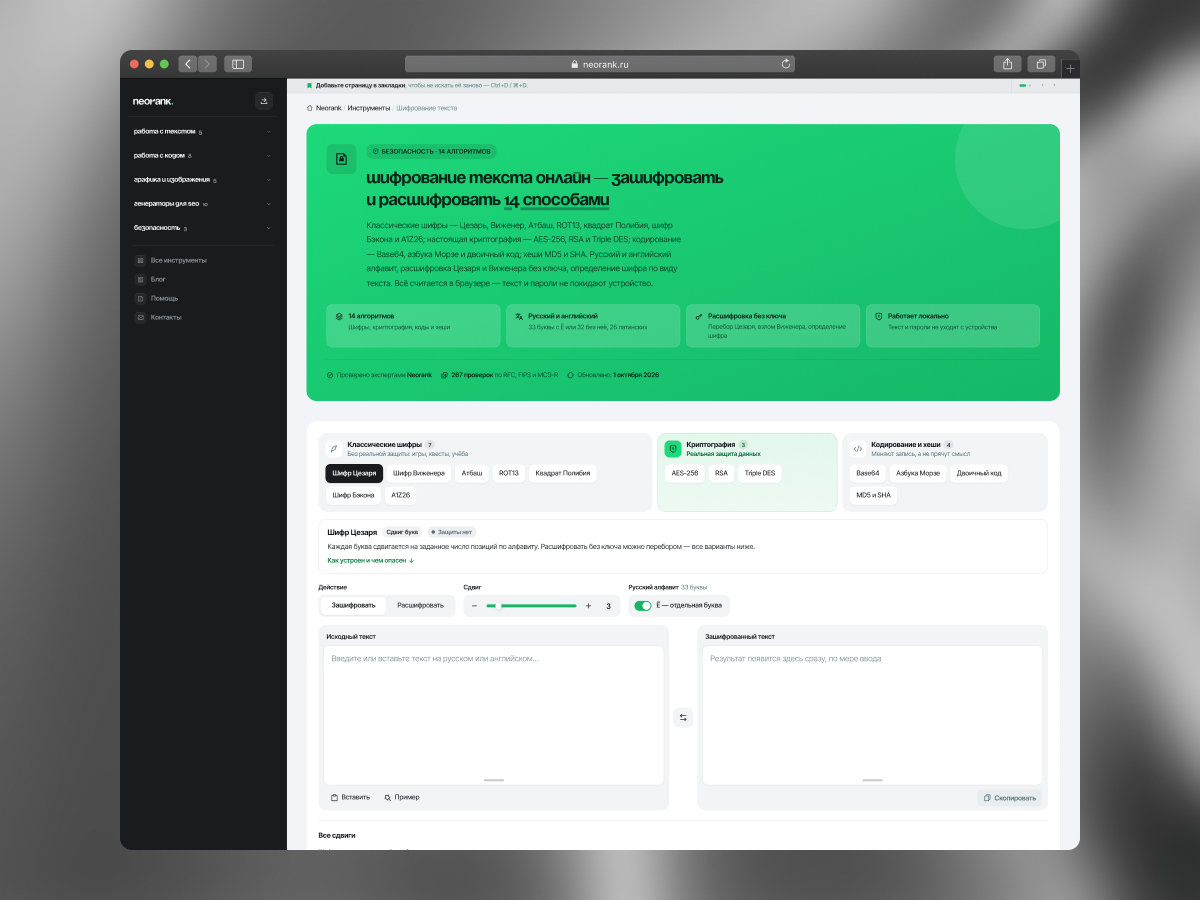
Введённые данные, пароли и ключи обрабатываются в браузере и не передаются на сервер. Проверить это можно самостоятельно: откройте инструменты разработчика (F12), вкладку «Сеть» и выполните шифрование — запросов с вашими данными не будет. Алгоритмы проверены по эталонным наборам RFC и FIPS (более 260 проверок); Triple DES совместим с командой openssl enc. AES с 600 000 итераций считается от долей секунды до секунды в зависимости от устройства: эта задержка заложена в алгоритм и так же замедляет подбор пароля.
Частые вопросы
Как зашифровать текст онлайн так, чтобы никто не прочитал?
Выберите AES-256, введите сообщение и длинный случайный пароль и нажмите «Зашифровать». Результат отправьте одним каналом, а пароль — другим: прочитать сообщение сможет только тот, кому пароль известен.
Как зашифровать сообщение в Telegram или WhatsApp?
WhatsApp и Signal шифруют сквозным шифрованием всё по умолчанию. В Telegram оно работает только в «секретных чатах» и звонках, а обычные чаты, включая группы, видны серверу. Чтобы спрятать сообщение в обычном чате, зашифруйте его AES в шифраторе и отправьте результат, а пароль передайте другим каналом.
Чем отличается шифрование от кодирования и хеширования?
Шифрование скрывает содержимое и обратимо только с ключом. Кодирование (Base64, азбука Морзе, двоичный код) только меняет запись и обратимо для любого, ключа нет. Хеширование необратимо: оно даёт «отпечаток» текста для проверки целостности и паролей.
Что лучше: симметричное или асимметричное шифрование?
Они решают разные задачи. Симметричное (AES) быстро и подходит для любых объёмов, но общий пароль нужно передать безопасно. Асимметричное (RSA) позволяет написать человеку без общего пароля — по его публичному ключу, но берёт только короткие фрагменты. Поэтому их обычно объединяют: RSA передаёт ключ, AES шифрует данные.
Что такое ключ шифрования?
Это секрет, без которого шифротекст не прочитать: число, слово, пароль или пара ключей. У Цезаря это сдвиг, у Виженера — слово, у AES — пароль, из которого выводится 256-битный ключ, у RSA — приватный. Алгоритм может быть известен всем, беречь нужно этот секрет: никогда не отправляйте его вместе с шифротекстом.
Можно ли расшифровать текст без ключа или пароля?
Классические шифры — да: Цезарь вскрывается перебором сдвигов, Виженер — статистикой букв, а у Атбаша и ROT13 ключа нет вовсе. AES с надёжным паролем и RSA без приватного ключа не расшифрует никто. Хеш не расшифровывается в принципе.
Какой алгоритм шифрования самый надёжный?
Из четырнадцати — AES-256 с длинным случайным паролем и RSA с ключом от 2048 бит. У AES слабое место одно — пароль. Triple DES устарел, а классические шифры, Base64, азбука Морзе и двоичный код реальной защиты не дают.
Какой длины должен быть пароль для AES?
Чем длиннее и случайнее, тем лучше. Ориентир NIST — не менее 15 знаков; 20 знаков от генератора инструмента — около 121 бита энтропии. Длина ключа AES (256 бит) стойкость не гарантирует: её определяет пароль.
Как зашифровать текст цифрами?
Тремя способами. A1Z26 заменяет букву номером: «ШИФР» → 26-10-22-18. Квадрат Полибия — парой цифр, строкой и столбцом: «ШИФР» → 52 24 44 36. Двоичный код записывает байты нулями и единицами. A1Z26 и Полибий теряют регистр и знаки препинания, двоичный код сохраняет всё.
Как перевести текст в азбуку Морзе и обратно?
Выберите «Азбука Морзе» и введите текст — код появится сразу: буквы разделены пробелом, слова — косой чертой. Для обратного перевода нажмите «Расшифровать» и вставьте код; точки и тире можно вводить любыми начертаниями: •, ·, −, —. Большинство букв русской и латинской азбуки кодируются одинаково, поэтому по коду не видно, на каком языке написан текст: выберите язык или оставьте «Авто».
Как перевести текст в двоичный код и обратно?
Выберите «Двоичный код» и введите текст: каждый байт UTF-8 запишется восемью нулями и единицами. Для обратного перевода вставьте код и нажмите «Расшифровать». Латинская буква занимает один байт, русская — два, поэтому «Я» даёт две группы по восемь знаков.
Как зашифровать текст в QR-код?
QR-код сам по себе не шифрует: его прочитает любой телефон. Сначала зашифруйте текст AES в шифраторе, затем вставьте шифротекст в генератор QR-кодов. Расшифровать результат сможет только тот, кто знает пароль.
Как зашифровать файл, папку или документ Word паролем?
Для файлов и папок удобен 7-Zip: формат 7z использует только AES-256, а флаг «Шифровать имена файлов» прячет и список файлов. В ZIP выбирайте метод AES-256, а не ZipCrypto: ZipCrypto совместим с большинством программ, но слабее. В Word пароль задаётся через «Файл» → «Сведения» → «Защита документа» → «Зашифровать с использованием пароля»: утерянный пароль восстановить нельзя.
Почему расшифровка шифра Цезаря не совпадает с ответом задачи?
Чаще всего из-за Ё. В алфавите из 33 букв «Е» + 3 — это «З», а без Ё, в алфавите из 32 букв, — «И». Переключите «Ё — отдельная буква» и сравните. Вторая причина — направление: шифровали сдвигом вперёд, а расшифровывают назад; перебор всех сдвигов под полем результата показывает оба случая сразу.
Можно ли расшифровать хеш MD5 или SHA-256?
Нет: хеширование необратимо. Сервисы, которые «расшифровывают MD5», ищут хеш в заранее посчитанных базах популярных паролей и слов. Короткий или словарный пароль по его MD5 находится быстро, длинный случайный — нет.
Безопасно ли шифровать здесь личные данные?
Вычисления идут в вашем браузере: данные, пароли и ключи не отправляются на сервер и не сохраняются; AES, RSA и SHA работают через встроенный Web Crypto API. Созданная пара RSA существует только в памяти вкладки. Для постоянной защищённой переписки лучше подходят мессенджеры со сквозным шифрованием, а организациям — сертифицированные средства криптозащиты.
Источники
Параметры, даты и стандарты проверены по первоисточникам 7 октября 2026 года; ссылки открываются в новой вкладке.
- NIST: FIPS 197 — AES (2001, редакция 2023); SP 800-38D — режим GCM.
- IETF: RFC 8018 — PBKDF2; RFC 8017 — RSA и схема OAEP; RFC 4648 — Base64 и Base64url.
- OWASP Password Storage Cheat Sheet — параметры Argon2id, scrypt, bcrypt и PBKDF2.
- NIST SP 800-63B-4 — требования к паролям (2025).
- NIST SP 800-131A Rev. 2 — вывод Triple DES из употребления; SP 800-67 Rev. 2 отозван 1 января 2024 года; атака Sweet32, CVE-2016-2183.
- Постквантовая криптография: FIPS 203, 204 и 205 (13 августа 2024 года) и проект NIST IR 8547.
- Хеши: NIST о выводе SHA-1 из употребления (2022); SHAttered — коллизия SHA-1 (CWI и Google, 2017); FIPS 180-4 — SHA-2; RFC 1321 и RFC 6151 — MD5; RFC 6986 — «Стрибог».
- Рекомендация МСЭ-R M.1677-1 — международный код Морзе.
- Мессенджеры: Telegram FAQ (облачные и секретные чаты, звонки); Signal; справка WhatsApp «О сквозном шифровании».
- Документация 7-Zip — методы шифрования 7z и ZIP; Web Crypto API (MDN); документация OpenSSL (команда enc); спецификация формата age (C2SP).
- ГОСТ Р 34.12-2015 и ГОСТ 34.12-2018 — блочные шифры «Кузнечик» и «Магма»; ГОСТ Р 34.11-2012 — хеш-функция «Стрибог».
- Исторические источники: Гай Светоний Транквилл, «Жизнь двенадцати цезарей» («Божественный Юлий», 56; «Божественный Август», 88); Полибий, «Всеобщая история», книга X, 45–47; Плутарх, «Лисандр», 19; Книга пророка Иеремии, 25:26 и 51:41; Francis Bacon, «De Augmentis Scientiarum», 1623; Friedrich W. Kasiski, «Die Geheimschriften und die Dechiffrir-Kunst», 1863; Claude Shannon, «Communication Theory of Secrecy Systems», 1949; Arthur Conan Doyle, «The Adventure of the Dancing Men», The Strand Magazine, декабрь 1903.
- Национальный корпус русского языка и Robert Lewand, «Cryptological Mathematics» — частоты букв.
Попробуйте шифратор в работе
Четырнадцать алгоритмов, русский и английский алфавит, вычисления в браузере. Начните с шифра Цезаря или сразу с AES-256.